모바일 청첩장 스미싱 구별법과 감염 뒤 조치
지인 번호로 온 모바일 청첩장도 앱 설치를 요구하면 스미싱일 수 있어요. 보낸 사람에게 전화로 확인하고, 링크는 보호나라 카카오톡 채널에 붙여 넣어 봅니다. 앱을 깔았다면 백신 검사·삭제, 결제 내역 확인, 번호도용문자차단 신청 순서입니다.
모바일 청첩장 스미싱 5초 요약
청첩장 스미싱은 저장된 지인 번호로 와서 진짜처럼 보이고, 깔리는 악성앱은 정상앱과 같은 아이콘이라 눈으로 가를 수 없습니다(한국인터넷진흥원). 링크는 누르지 말고 보낸 사람에게 전화로 확인하거나 보호나라 카카오톡 채널에 붙여 넣어 봐요. KISA 자료상 링크만 눌렀다면 감염되지 않고, 앱을 깔았다면 백신 검사·삭제, 결제 내역 확인, 번호도용문자차단 순서입니다.
- 구별보낸 사람에게 전화로 확인, 보호나라 채널에 문자 붙여 넣기
- 링크만 눌렀다면앱을 깔지 않았다면 감염되지 않음(KISA 자료)
- 앱을 깔았다면백신 삭제, 결제 내역 확인, 번호도용문자차단, 지인에게 알리기
본문 목차궁금한 내용으로 바로 이동해요
지인 번호로 온 모바일 청첩장이라도 앱을 깔게 하면 스미싱일 수 있어요. 누르기 전에 이 두 가지만 하면 됩니다.
- 보낸 사람에게 전화로 청첩장을 보냈는지 물어봅니다.
- 문자를 보호나라 카카오톡 채널에 붙여 넣어 판정을 받아요.
한국인터넷진흥원 자료에 따르면 이미 눌렀더라도 링크만 열었다면 감염되지 않습니다. 앱까지 깔았다면 아래 「앱을 깔았다면」 순서를 따르면 돼요.
10초 요약: 구별 = 전화 확인·보호나라 채널 / 링크만 눌렀다면 감염 아님(KISA 자료) / 앱을 깔았다면 = 백신 삭제 → 결제 내역 → 번호도용문자차단 → 인증서 재발급 → 지인에게 알리기
지인 번호로 와서 진짜처럼 보입니다
한국인터넷진흥원(KISA) 주의 권고(2025-03-11)는 「결혼」, 「결혼식」, 「청첩장」 같은 낱말로 결혼식 정보를 확인하라며 악성앱 설치를 유도하는 문자가 늘었다고 밝혔습니다.
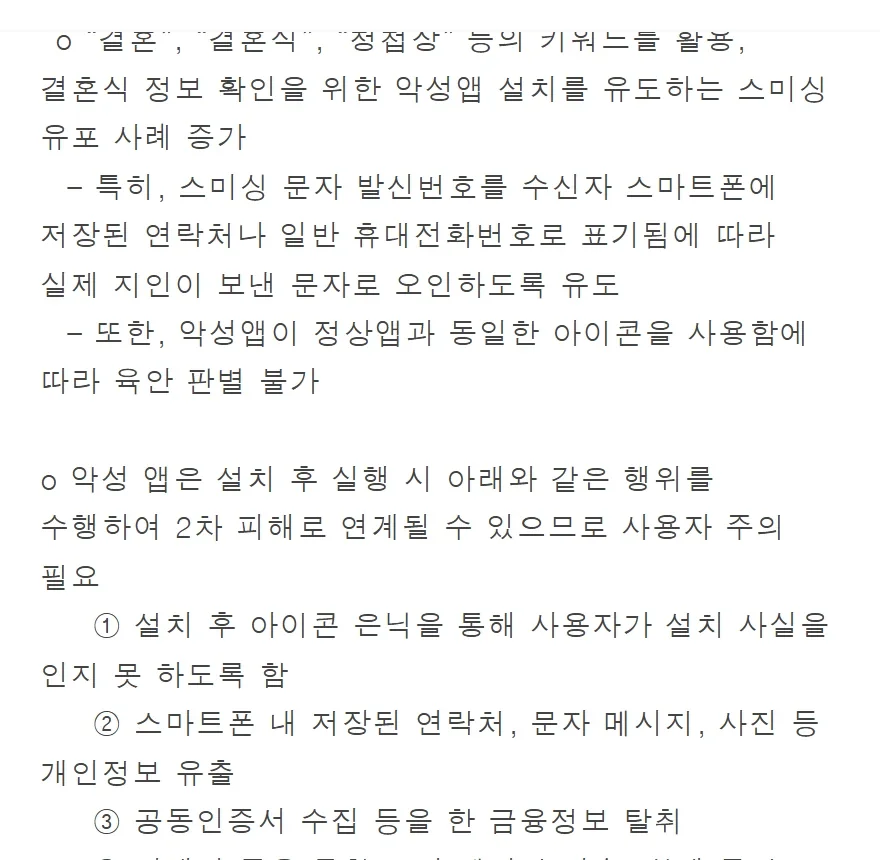
이 문자가 위험한 까닭은 세 가지예요.
| 특징 | 왜 속기 쉬운가 |
|---|---|
| 발신번호가 저장된 연락처로 보임 | 실제 지인이 보낸 문자로 오인 |
| 악성앱 아이콘이 정상앱과 같음 | 눈으로 판별 불가 |
| 설치 뒤 아이콘을 숨김 | 깔린 줄 모르고 지나감 |
깔린 앱은 연락처·문자·사진을 빼내고, 공동인증서 같은 금융정보를 모으며, 내 휴대폰으로 문자를 보내거나 지웁니다. 내 연락처에 있는 사람들에게 같은 청첩장이 다시 퍼지는 것도 이 기능 때문이에요.
누르기 전에 진짜인지 확인하기
가장 확실한 방법은 보낸 사람에게 직접 묻는 것입니다. 축하 인사 겸 전화 한 통이면 끝나요. 정책브리핑(2024-10-15)도 대화 상대방이 의심스러우면 전화나 영상통화로 본인인지 확인하라고 권합니다.
문자 자체를 판정받고 싶다면 보호나라 스미싱 확인서비스를 씁니다.
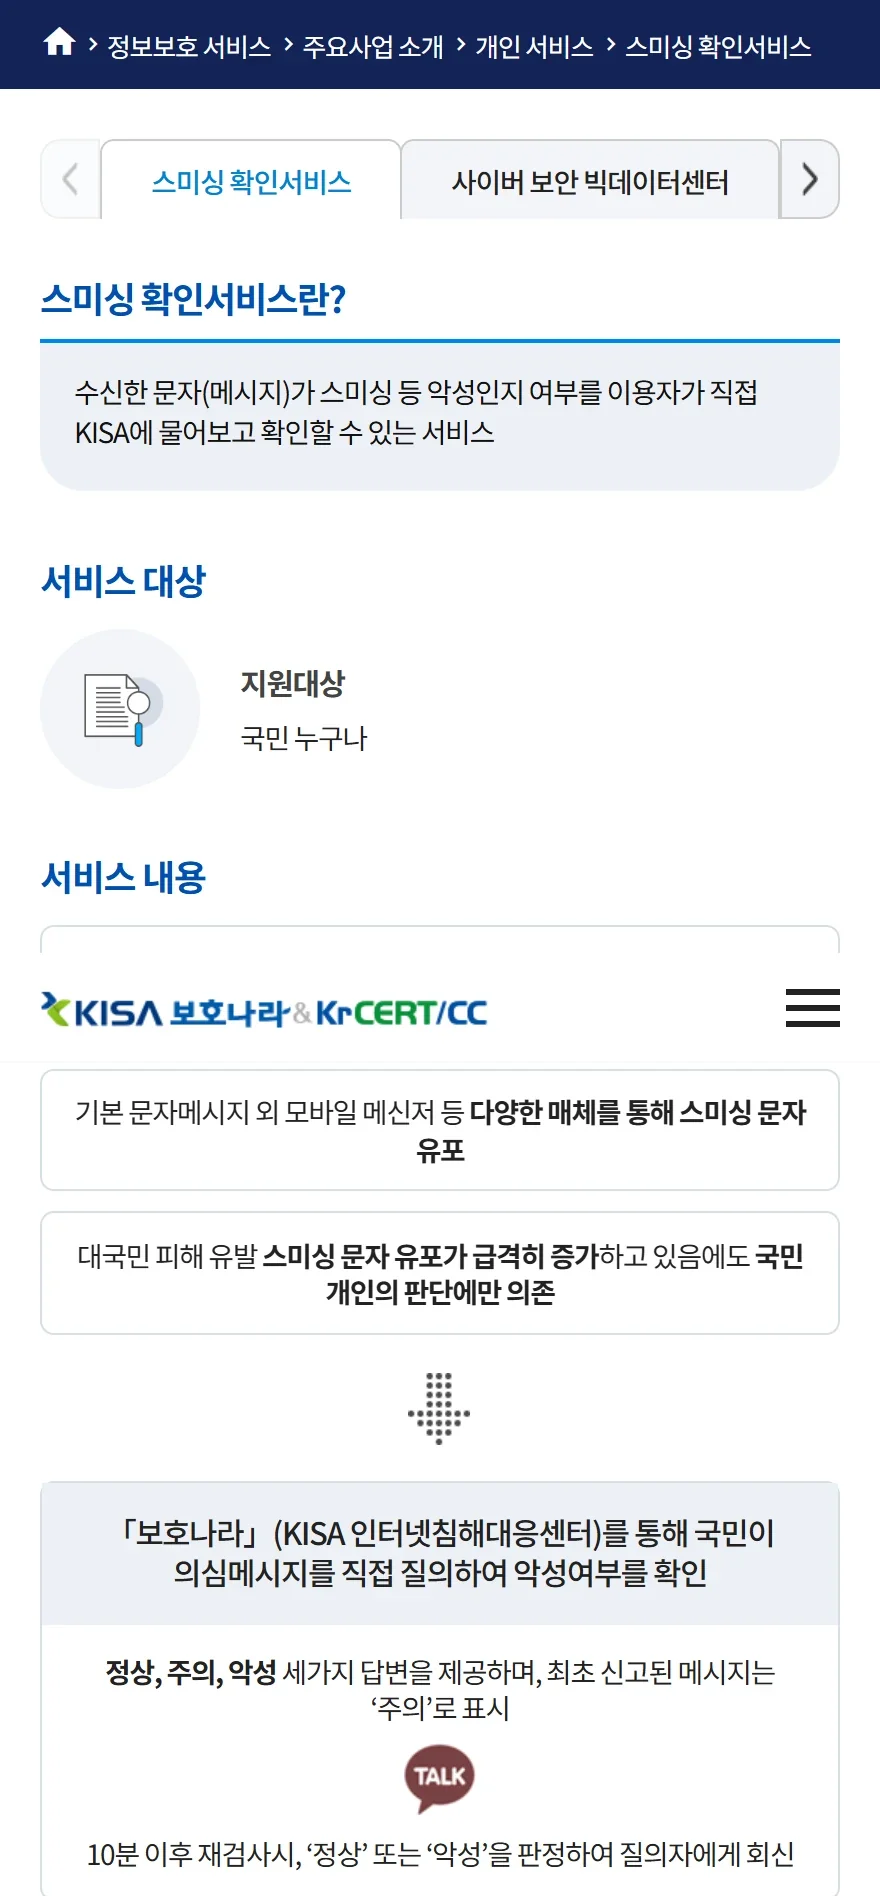
- 카카오톡에서 「보호나라」 채널을 추가합니다.
- 채널 안에서 스미싱 확인을 누릅니다.
- 받은 문자를 복사해 붙여 넣어요.
- 정상·주의·악성 중 하나로 답이 옵니다. 처음 신고된 메시지는 「주의」로 나오니 10분 뒤 다시 물어보면 정상이나 악성으로 판정받을 수 있어요.
IT 메모: 정책브리핑에 따르면 2024년 1~9월 KISA가 탐지한 미끼문자 109만 건 가운데 청첩장·부고장 같은 지인 사칭형이 24만여 건이었습니다. 다섯 건 중 한 건꼴이에요. 결혼식이 몰리는 철에는 아는 이름으로 온 링크도 한 번 더 확인하는 편이 좋습니다.
저도 스팸 문자를 정말 많이 받았습니다. 하나하나 신고하기를 누르고 차단한 뒤 지웠고, 지금은 거의 오지 않아요. 쓰는 휴대폰의 기본 기능이 웬만한 스팸 문자는 걸러 주는 것 같습니다.
앱을 깔았다면
KISA 주의 권고 기준으로, 링크를 누른 것만으로는 감염되지 않지만 그 주소로 앱을 설치했다면 아래 순서로 막습니다.
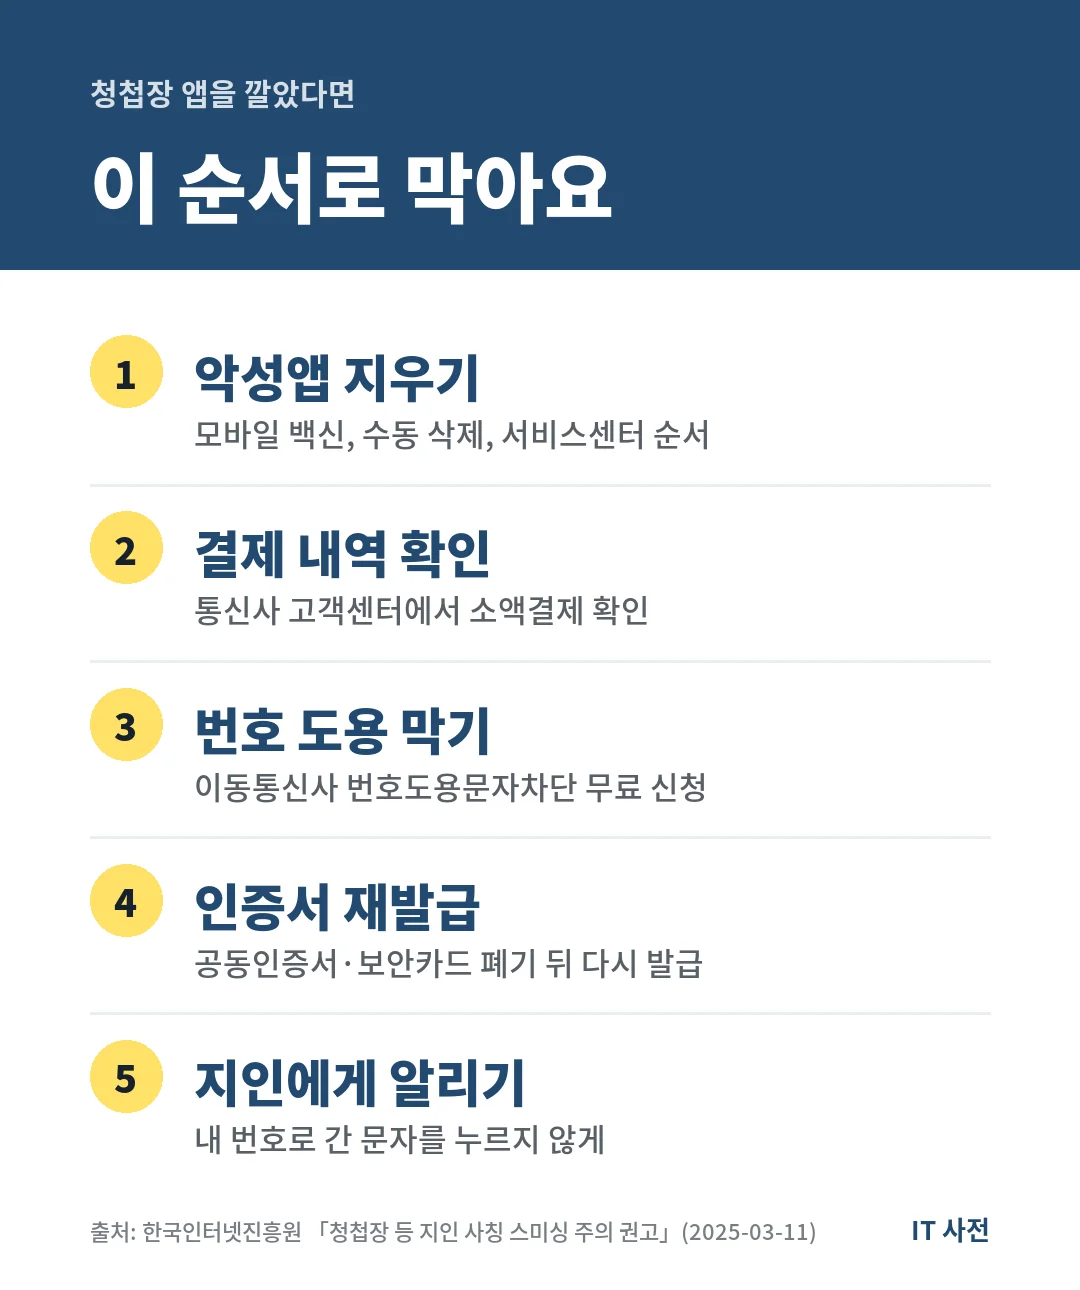
- 악성앱 지우기: 모바일 백신으로 삭제하고, 안 되면 수동으로 지우거나 서비스센터에 가요.
- 결제 내역 확인: 통신사 고객센터에서 모바일 결제 내역을 봅니다.
- 번호 도용 막기: 이동통신사 부가서비스에서 번호도용문자차단서비스를 무료로 신청해요.
- 인증서 재발급: 감염된 휴대폰으로 금융 서비스를 썼다면 공동인증서와 보안카드를 폐기하고 다시 발급받습니다.
- 지인에게 알리기: 내 번호로 같은 문자가 갔을 수 있으니 주변에 누르지 말라고 알려요.
모르는 결제가 생겼을 때 보상 받는 순서
KISA 주의 권고는 모바일 결제 피해가 확인됐을 때 일곱 단계를 제시합니다.
| 순서 | 할 일 | 하는 곳 |
|---|---|---|
| 1 | 결제 내역 확인 | 통신사 고객센터 |
| 2 | 스미싱 문자 캡처 | 내 휴대폰 |
| 3 | 피해 신고, 소액결제확인서 발급 | 통신사 고객센터 |
| 4 | 사고 내역 신고 | 경찰서 사이버수사대·민원실 |
| 5 | 사건사고 사실 확인서 발급 | 경찰서 |
| 6 | 서류 제출(방문·팩스·전자우편) | 통신사 고객센터 |
| 7 | 피해보상 요구 | 통신사·결제대행 업체 |
소액결제를 아예 막아 두려면 휴대폰 소액결제 차단 방법과 해제 절차의 순서를 따르면 됩니다.
KISA 공지를 휴대폰 크기로 열어 본 기록
11월 22일 보호나라에서 청첩장 주의 권고를 휴대폰 크기(440px) 창으로 열었을 때, 공지 본문은 연한 회색 글씨로 「□ 개요」, 「□ 주요내용」, 「□ 대응방안」 세 덩어리로 나뉘어 있었습니다. 「번호도용문자차단서비스」는 대응방안 가운데쯤에 「이동통신사별 부가서비스 항목에서 무료로 신청 가능」이라는 한 줄로만 붙어 있어, 끝까지 내려 읽지 않으면 놓치기 쉬운 자리였어요.
다음에 할 일
청첩장 링크를 이미 눌렀다면 오늘 백신으로 휴대폰 전체 검사부터 돌려 보세요. 앱이 깔린 흔적이 없어도, 정책브리핑은 금전 피해가 없더라도 가족 휴대폰까지 백신으로 점검하라고 권합니다.
은행을 사칭한 앱 설치 문자는 은행 사칭 악성 앱 확인 방법, 설치 뒤 할 일에 이어집니다. 과태료·택배 문자는 과태료 문자 스미싱 구별법을 참고하세요.
※ 이 글은 작성일 기준으로 확인한 내용입니다. 제도·일정·금액은 바뀔 수 있으니, 신청하거나 이용하기 전에 공식 홈페이지에서 다시 확인해 주세요.
자주 묻는 질문
Q지인 번호로 온 청첩장인데 스미싱일 수 있나요?
있습니다. 한국인터넷진흥원(KISA) 주의 권고(2025-03-11)는 청첩장 스미싱의 발신번호가 받는 사람 휴대폰에 저장된 연락처나 일반 휴대전화번호로 보여 실제 지인이 보낸 문자로 오인하게 만든다고 밝혔어요.
Q진짜 청첩장과 어떻게 구별하나요?
보낸 사람에게 전화나 영상통화로 직접 물어보는 것이 가장 확실합니다. 문자 내용은 보호나라 카카오톡 채널의 스미싱 확인서비스에 붙여 넣어 정상·주의·악성 판정을 받아 볼 수 있어요.
Q앱 아이콘을 보면 알 수 있지 않나요?
어렵습니다. KISA 주의 권고는 악성앱이 정상앱과 같은 아이콘을 써서 눈으로 판별할 수 없다고 밝혔어요. 설치한 뒤에는 아이콘을 숨겨 설치 사실을 모르게 하기도 합니다.
Q링크만 눌렀는데 괜찮을까요?
KISA 주의 권고는 문자 속 인터넷주소를 누른 것만으로는 악성앱에 감염되지 않는다고 밝혔습니다. 그 주소로 앱을 설치했다면 백신 검사와 삭제가 필요해요. 링크를 눌러 휴대폰번호나 인증번호를 넣었다면 결제 내역도 확인합니다.
Q보호나라 스미싱 확인서비스는 어떻게 쓰나요?
카카오톡에서 「보호나라」 채널을 추가하고, 채널 안 스미싱 확인을 누른 뒤 받은 문자를 복사해 붙여 넣으면 돼요. 결과는 정상·주의·악성 세 가지이고, 처음 신고된 메시지는 「주의」로 나오며 10분 뒤 다시 물으면 정상이나 악성으로 판정합니다.
Q앱을 깔았다면 무엇부터 하나요?
KISA 주의 권고는 모바일 백신으로 삭제, 수동 삭제, 서비스센터 방문 순서를 제시합니다. 감염된 휴대폰으로 금융 서비스를 썼다면 공동인증서와 보안카드를 폐기하고 다시 발급받아요.
Q모르는 결제가 생겼어요.
통신사 고객센터에서 결제 내역을 확인하고 스미싱 피해를 신고한 뒤 소액결제확인서를 받습니다. 그 확인서를 들고 경찰서 사이버수사대나 민원실에서 사건사고 사실 확인서를 받아 통신사·결제대행사에 보상을 요구하는 순서예요(KISA 주의 권고).
Q내 번호로 지인들에게 같은 문자가 갔을까 봐 걱정돼요.
KISA 주의 권고는 정보 유출이 의심되면 번호도용문자차단서비스를 신청하라고 권합니다. 이동통신사 부가서비스에서 무료로 신청할 수 있어요. 주변 지인에게도 피해 사실을 알려 문자를 누르지 않게 합니다.
Q이런 미끼 문자가 많이 오나요?
대한민국 정책브리핑(2024-10-15)에 따르면 2024년 1월부터 9월까지 KISA가 탐지한 미끼문자 109만 건 가운데 청첩장·부고장 같은 지인 사칭형이 24만여 건이었습니다.
Q어디에 신고하나요?
문자 화면의 「스팸으로 신고」, 보호나라 채널의 스미싱 확인서비스, 해킹·스팸 상담 118이 있어요. 금전 피해가 생겼다면 경찰서 사이버수사대나 민원실에 신고합니다.
Q미리 할 수 있는 예방은요?
정책브리핑은 모바일 백신을 깔아 최신으로 유지하고, 휴대폰에 신분증 사진이나 계좌·비밀번호를 저장해 두지 말라고 권합니다. 안드로이드는 설정의 보안 위험 자동 차단을 켜 두면 출처를 알 수 없는 앱 설치를 막을 수 있어요.
Q부고 문자도 같은 방법으로 구별하나요?
KISA와 정책브리핑은 청첩장과 부고장을 같은 지인 사칭형으로 묶어 경고합니다. 보낸 사람에게 전화로 확인하고, 링크로 앱을 깔게 하면 누르지 않는 방법이 똑같아요.
함께 보면 좋은 글
출처
이 페이지는 정보 기준일의 통신사·제조사·정부 공식 자료를 바탕으로 한 일반 안내입니다. 요금제와 약관은 자주 바뀌니 가입 전 공식 안내를 함께 확인해 주세요. 편집 원칙 보기